Domain zugriffsberechtigung.de kaufen?
Wir ziehen mit dem Projekt
zugriffsberechtigung.de um.
Sind Sie am Kauf der Domain
zugriffsberechtigung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zugriffsberechtigung.de kaufen?
Ist fraud@operations.cardcomplete.com ein sicherer Absender?
Es ist schwierig, die Sicherheit eines Absenders allein anhand der E-Mail-Adresse zu beurteilen. Es ist möglich, dass diese E-Mail-Adresse von Betrügern verwendet wird, um sich als Cardcomplete auszugeben. Es ist ratsam, vorsichtig zu sein und verdächtige E-Mails zu überprüfen, bevor man auf sie antwortet oder persönliche Informationen preisgibt. **
Was ist ein HTML-Fraud-Virus?
Ein HTML-Fraud-Virus ist eine Art von Malware, die in HTML-Code eingebettet ist und dazu dient, betrügerische Aktivitäten durchzuführen. Dies kann beispielsweise das Umleiten von Benutzern auf gefälschte Websites oder das Sammeln von persönlichen Daten sein. Der Virus verbreitet sich oft über infizierte Websites oder E-Mail-Anhänge. **

Ähnliche Suchbegriffe für Fraud Detection
Top-Angebote
Produkte zum Begriff Fraud Detection:
-
Fraud-Prävention in Kreditinstituten, Fachbücher von Corinna HänelKernziel der Arbeit ist das Aufzeigen von Schwierigkeiten und Verbesserungspotenzial in der Prävention von Occupational Fraud, was nicht nur in Kreditinstituten zu erheblichen finanziellen Verlusten führen kann und bereits geführt hat. Die Analyse hat gezeigt, dass - auch aufgrund der sehr komplexen Regulierung des Compliance- und Risikomanagements im Finanzsektor - die Umsetzung präventiver Massnahmen eine grosse Herausforderung für Kreditinstitute darstellt. Dabei werden nicht nur Anforderungen der staatlichen Regulierung betrachtet, sondern auch branchenspezifische und branchenübergreifende Empfehlungen integriert. Abgerundet wird die theoretische Analyse durch eine empirische Untersuchung der bankwirtschaftlichen Praxis.69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fraud Investigation Reports in Practice, Fachbücher von Petter GottschalkUntersuchungsberichte werden von Betrugsprüfern verfasst, nachdem sie interne Überprüfungen in Kundenorganisationen abgeschlossen haben, wenn der Verdacht auf finanzielles Fehlverhalten besteht. Betrugsprüfer sollen Fragen beantworten, die sich darauf beziehen, was passiert ist, wann es passiert ist, wie es passiert ist und warum. Dieses Buch präsentiert eine Reihe von Fallstudien zu Untersuchungsberichten von Betrugsprüfern und bietet einen Rahmen für das Studium des Berichts sowie Einblicke in die Bequemlichkeit von Betrug. Die Fallstudien, darunter KPMG und PwC, konzentrieren sich auf zwei wichtige Themen. Erstens werden für jeden Fall Bequemlichkeitsthemen identifiziert. Diese Themen stammen aus der Theorie der Bequemlichkeit, wonach Betrug das Ergebnis finanzieller Motive, organisatorischer Möglichkeiten und persönlicher Bereitschaft zu abweichendem Verhalten ist. Zweitens wird für jeden Fall die Reife der Überprüfung identifiziert. Die Reife der Überprüfung basiert auf einem Wachstumsmodell, bei dem der Untersuchung ein Reifegrad anhand expliziter Kriterien zugewiesen wird. Das Buch bietet nützliche Einblicke in die Herangehensweise an Betrugsuntersuchungen, um ein besseres Verständnis der rationalen Erklärungen für Unternehmensbetrug zu ermöglichen. Das Buch ist aus der Perspektive der privaten Polizeiarbeit gerahmt, was kontextualisiert, wie Untersuchungsberichte geprüft werden. Dieses Buch ist eine wertvolle Ressource für Wissenschaftler und Studierende auf höherem Niveau, die Forschung und Studium im Bereich der Prüfung und Untersuchung in den Unternehmens- und öffentlichen Sektoren betreiben. Wissenschaftler und Studierende der Betriebswirtschaft und des Managements sowie der Strafjustiz werden aus den Fallstudien lernen, wie man einen Vorfall von Wirtschaftskriminalität im Rahmen der Bequemlichkeitstheorie einordnet und wie man eine abgeschlossene interne Untersuchung von Betrugsprüfern bewertet.53,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie können wir Impact-Detection-Technologien nutzen, um die Sicherheit in verschiedenen Bereichen zu erhöhen?
Impact-Detection-Technologien können eingesetzt werden, um Unfälle in der Automobilindustrie frühzeitig zu erkennen und die Sicherheit von Fahrzeugen zu verbessern. In der Sportmedizin können diese Technologien dazu beitragen, Gehirnerschütterungen bei Athleten zu diagnostizieren und präventive Maßnahmen zu ergreifen. Darüber hinaus können sie auch in der Überwachung von Gebäuden und Infrastrukturen eingesetzt werden, um potenzielle Schäden oder Einstürze frühzeitig zu erkennen und die Sicherheit zu erhöhen. **


Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
Top-Angebote
Produkte zum Begriff Fraud Detection:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
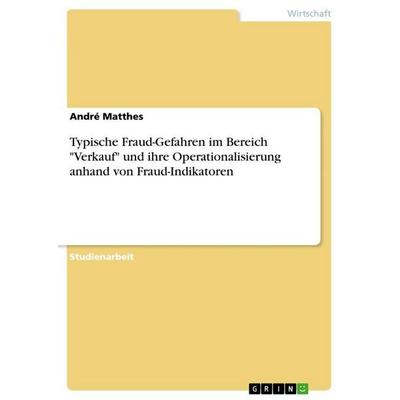
Typische Fraud-Gefahren im Bereich 'Verkauf' und ihre Operationalisierung anhand von Fraud-Indikatoren, Taschenbuch von André Matthes, GRIN,Typische Fraud-gefahren Im Bereich 'verkauf' Und Ihre Operationalisierung Anhand Von Fraud-indikatoren, Taschenbuch Von André Matthes, Grin, 978-3-656-27465-0, Seitenanzahl: 3218,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fraud-Prävention in Kreditinstituten, Fachbücher von Corinna HänelKernziel der Arbeit ist das Aufzeigen von Schwierigkeiten und Verbesserungspotenzial in der Prävention von Occupational Fraud, was nicht nur in Kreditinstituten zu erheblichen finanziellen Verlusten führen kann und bereits geführt hat. Die Analyse hat gezeigt, dass - auch aufgrund der sehr komplexen Regulierung des Compliance- und Risikomanagements im Finanzsektor - die Umsetzung präventiver Massnahmen eine grosse Herausforderung für Kreditinstitute darstellt. Dabei werden nicht nur Anforderungen der staatlichen Regulierung betrachtet, sondern auch branchenspezifische und branchenübergreifende Empfehlungen integriert. Abgerundet wird die theoretische Analyse durch eine empirische Untersuchung der bankwirtschaftlichen Praxis.69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist fraud@operations.cardcomplete.com ein sicherer Absender?
Es ist schwierig, die Sicherheit eines Absenders allein anhand der E-Mail-Adresse zu beurteilen. Es ist möglich, dass diese E-Mail-Adresse von Betrügern verwendet wird, um sich als Cardcomplete auszugeben. Es ist ratsam, vorsichtig zu sein und verdächtige E-Mails zu überprüfen, bevor man auf sie antwortet oder persönliche Informationen preisgibt. **
-
Was ist ein HTML-Fraud-Virus?
Ein HTML-Fraud-Virus ist eine Art von Malware, die in HTML-Code eingebettet ist und dazu dient, betrügerische Aktivitäten durchzuführen. Dies kann beispielsweise das Umleiten von Benutzern auf gefälschte Websites oder das Sammeln von persönlichen Daten sein. Der Virus verbreitet sich oft über infizierte Websites oder E-Mail-Anhänge. **
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Ähnliche Suchbegriffe für Fraud Detection
-
Fraud Investigation Reports in Practice, Fachbücher von Petter GottschalkUntersuchungsberichte werden von Betrugsprüfern verfasst, nachdem sie interne Überprüfungen in Kundenorganisationen abgeschlossen haben, wenn der Verdacht auf finanzielles Fehlverhalten besteht. Betrugsprüfer sollen Fragen beantworten, die sich darauf beziehen, was passiert ist, wann es passiert ist, wie es passiert ist und warum. Dieses Buch präsentiert eine Reihe von Fallstudien zu Untersuchungsberichten von Betrugsprüfern und bietet einen Rahmen für das Studium des Berichts sowie Einblicke in die Bequemlichkeit von Betrug. Die Fallstudien, darunter KPMG und PwC, konzentrieren sich auf zwei wichtige Themen. Erstens werden für jeden Fall Bequemlichkeitsthemen identifiziert. Diese Themen stammen aus der Theorie der Bequemlichkeit, wonach Betrug das Ergebnis finanzieller Motive, organisatorischer Möglichkeiten und persönlicher Bereitschaft zu abweichendem Verhalten ist. Zweitens wird für jeden Fall die Reife der Überprüfung identifiziert. Die Reife der Überprüfung basiert auf einem Wachstumsmodell, bei dem der Untersuchung ein Reifegrad anhand expliziter Kriterien zugewiesen wird. Das Buch bietet nützliche Einblicke in die Herangehensweise an Betrugsuntersuchungen, um ein besseres Verständnis der rationalen Erklärungen für Unternehmensbetrug zu ermöglichen. Das Buch ist aus der Perspektive der privaten Polizeiarbeit gerahmt, was kontextualisiert, wie Untersuchungsberichte geprüft werden. Dieses Buch ist eine wertvolle Ressource für Wissenschaftler und Studierende auf höherem Niveau, die Forschung und Studium im Bereich der Prüfung und Untersuchung in den Unternehmens- und öffentlichen Sektoren betreiben. Wissenschaftler und Studierende der Betriebswirtschaft und des Managements sowie der Strafjustiz werden aus den Fallstudien lernen, wie man einen Vorfall von Wirtschaftskriminalität im Rahmen der Bequemlichkeitstheorie einordnet und wie man eine abgeschlossene interne Untersuchung von Betrugsprüfern bewertet.53,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fraud Data Analytics Methodology, Ratgeber von Leonard W VonaDer "Fraud Data Analytics Methodology" Ratgeber bietet eine umfassende Anleitung zur Identifizierung und Analyse von Betrugsrisiken durch effektive Datenanalytik. In einer Zeit, in der professionelle Standards verlangen, dass alle Audits Datenanalysen einbeziehen, stellt dieses Buch einen klaren und zuverlässigen Rahmen für die Entwicklung eines robusten Datenanalyseplans bereit. Es kombiniert Betrugsrisikobewertung mit bewährten Techniken, um versteckte Anzeichen von Betrug in Unternehmensdatenbanken aufzudecken. Die strategischen Anleitungen helfen dabei, Dateninterrogationsroutinen in den Prüfungsprozess zu integrieren, um rote Flaggen und betrügerische Transaktionen zu identifizieren. Die Methoden sind so konzipiert, dass sie ohne fortgeschrittene Softwarekenntnisse leicht implementiert werden können und sich nahtlos in bestehende Prüfungsprogramme einfügen lassen. Dieser Ratgeber ist ein unverzichtbares Werkzeug für alle, die die Herausforderungen der Betrugserkennung in modernen Geschäftssystemen meistern möchten.103,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie können wir Impact-Detection-Technologien nutzen, um die Sicherheit in verschiedenen Bereichen zu erhöhen?
Impact-Detection-Technologien können eingesetzt werden, um Unfälle in der Automobilindustrie frühzeitig zu erkennen und die Sicherheit von Fahrzeugen zu verbessern. In der Sportmedizin können diese Technologien dazu beitragen, Gehirnerschütterungen bei Athleten zu diagnostizieren und präventive Maßnahmen zu ergreifen. Darüber hinaus können sie auch in der Überwachung von Gebäuden und Infrastrukturen eingesetzt werden, um potenzielle Schäden oder Einstürze frühzeitig zu erkennen und die Sicherheit zu erhöhen. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.